
工业网关选型中的OPC安全架构与网络安全策略
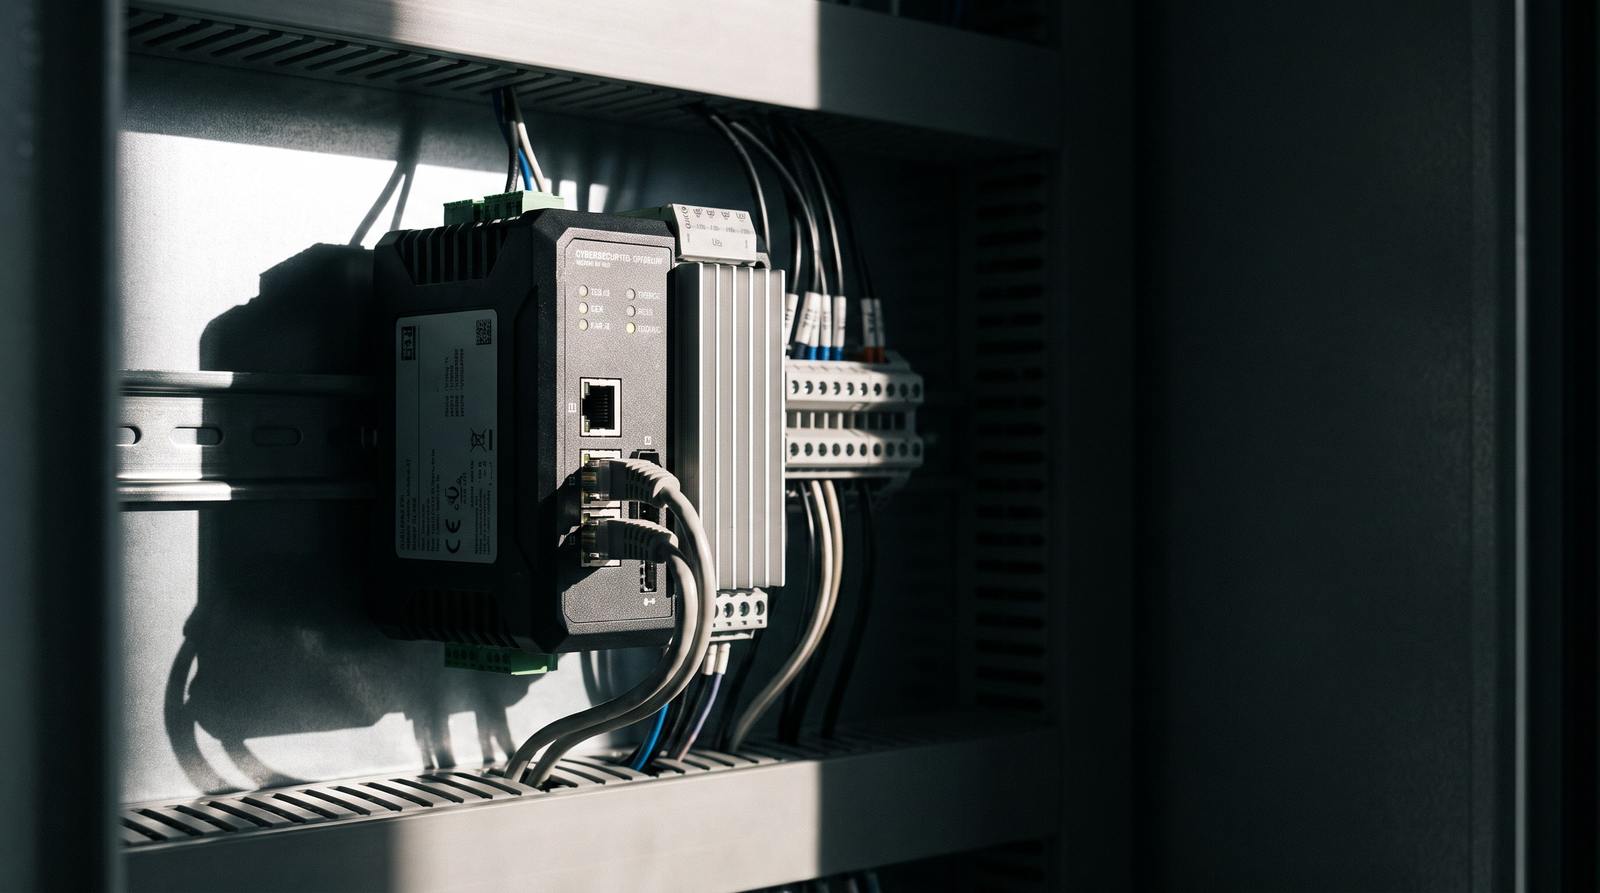
选购具备国密算法支持、双向证书认证与最小权限控制的OPC网关,可从根本上阻断外部横向移动,构建纵深防御体系。
在推进“网关与协议转换”项目时,工业网络安全并非附加选项,而是决定数据链路与业务连续性的核心底座。以下清单涵盖技术选型的六大关键维度:
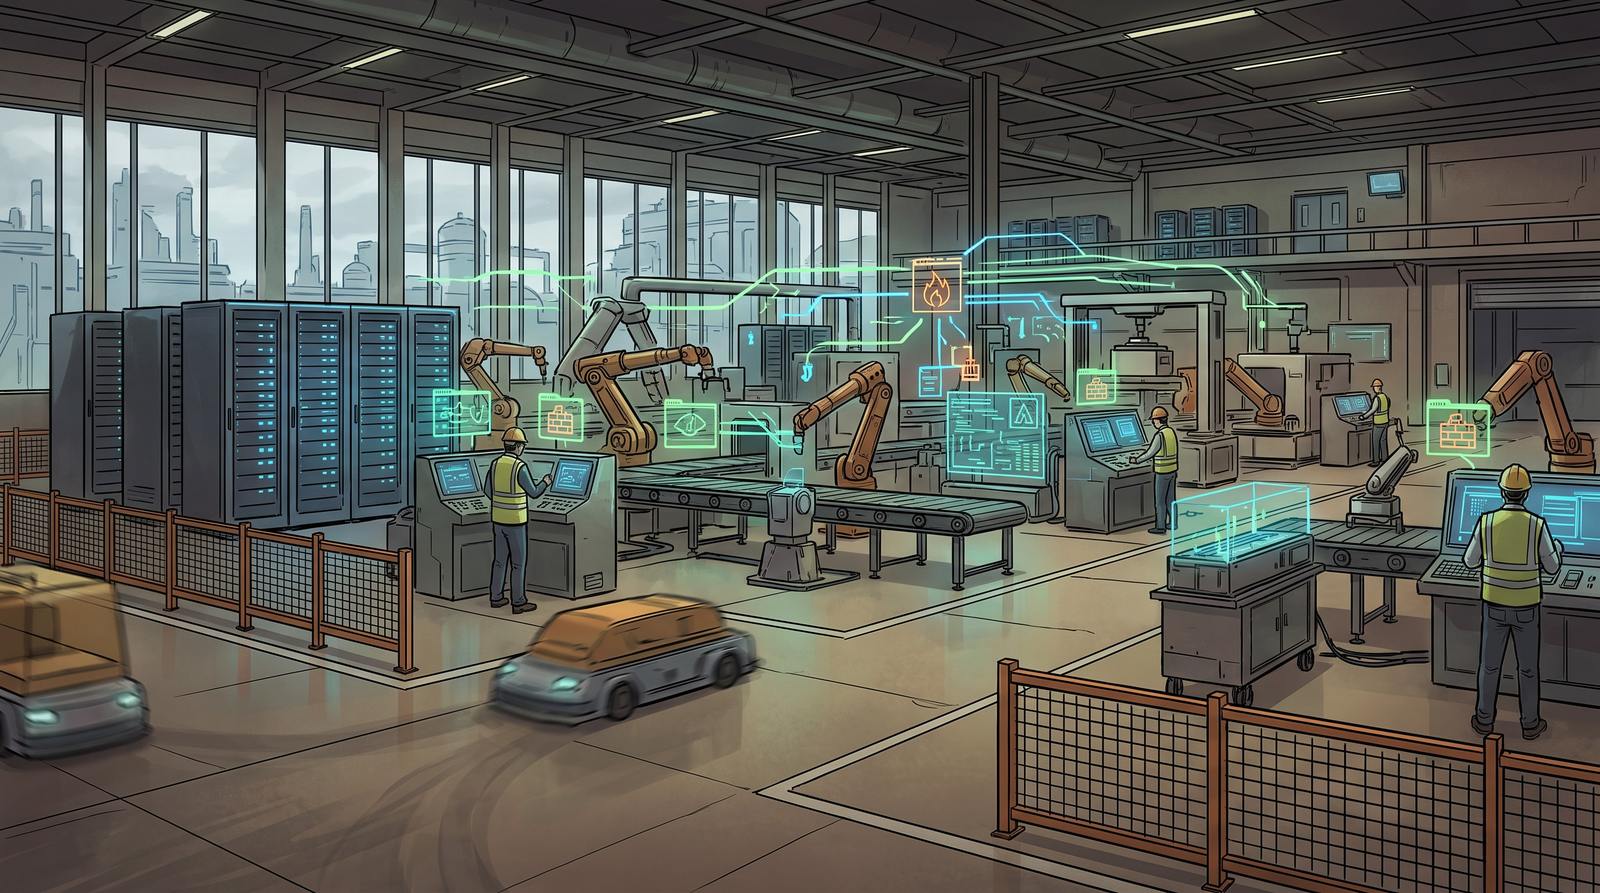
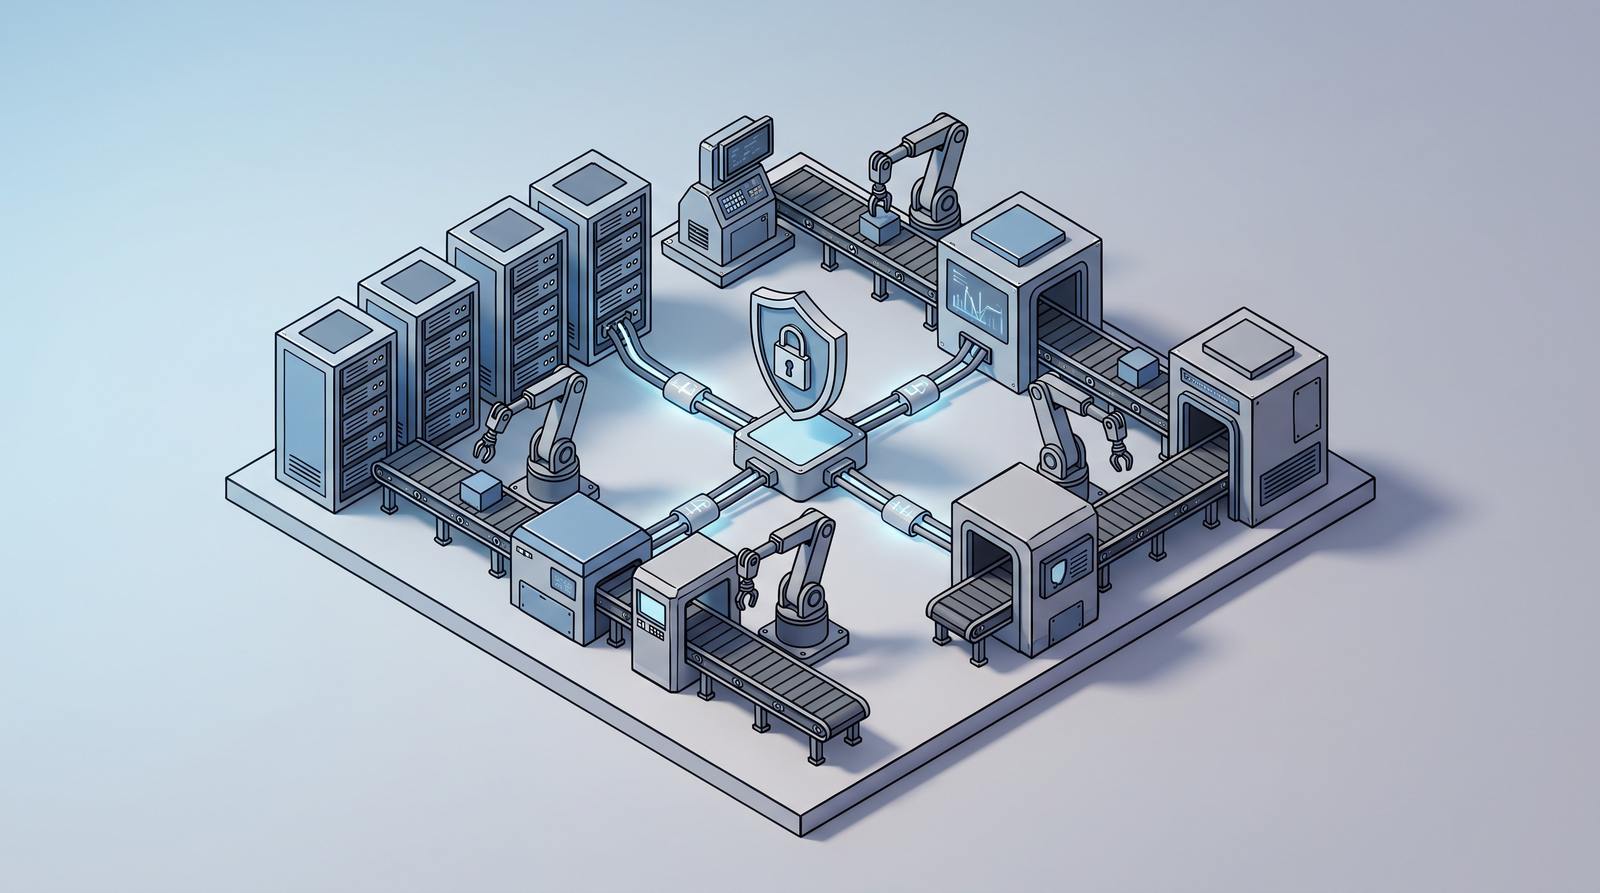
- 明确安全边界与定义基线:工业网络安全在网关选型中是指通过硬件隔离、微隔离软件栈及零信任架构,确保边缘采集节点与上层信息系统通信时,数据流不越权、不泄露、不被篡改。选型步骤如下:第一步绘制数据流向拓扑图;第二步划分受控区与非受控区;第三步设定默认拒绝策略。此举可将攻击面收敛至物理接口级别。
- 强化边缘侧协议接入管控:网关作为PLC、DCS及仪表数据的汇聚点,必须内置白名单过滤与畸形报文清洗机制。针对未加密通信,应启用TLS 1.3隧道封装。在处理AB PLC OPC 连接时,需注意其经典RPC载荷缺乏原生签名验证,建议开启网关层的深度包检测功能,拦截超出正常缓存大小的恶意请求,防止注入攻击穿透至控制层。
- 规范DA到UA迁移架构演进:从OPC DA向OPC UA平滑过渡是架构升级的重点。选型时应优先采用支持双栈并发运行的网关设备,利用UA的标准信息模型替代ActiveX控件依赖。实施原则为“先只读后读写、先测试后上线”。同步执行网络分段,将历史库服务与实时订阅通道逻辑分离,可有效防止广播风暴引发雪崩效应,保障产线不停机切换。
- 建立证书全生命周期管理机制:OPC UA的信任链高度依赖X.509数字证书。高可用性网关需提供自动化CSR签发、吊销列表在线查询及密钥定期轮换功能。企业内网常因证书过期导致服务中断,需提前规划私钥分发流程与失效回退预案。对比单向认证,双向证书交换虽增加握手开销,但能彻底阻断伪冒客户端的非法接入。
- 部署细粒度访问控制策略:传统静态账号密码已无法满足现代工控环境。推荐基于角色的访问控制结合MAC地址绑定,限制仅授权IT人员可远程修改网关路由表。同时,启用OPC UA的“写入限制”与“时间戳过滤”功能,禁止未授权节点覆盖控制参数。通过设置心跳超时阈值与重试间隔,可快速识别异常会话并主动切断连接。
- 优化XML Schema 版本升级策略:当上位机软件或第三方数据库对接网关时,元数据结构的变更易引发解析异常。制定分阶段的OPC UA XML Schema 版本升级策略至关重要。核心步骤包括:锁定当前生产环境的命名空间标识符;在预发环境部署Schema对比工具进行断言校验;确认向下兼容后再执行热替换。该流程可大幅降低联调期间的宕机风险与数据映射错位问题。
- 完善日志审计与威胁响应闭环:高价值资产通信必须留痕。网关应具备Syslog与SNMP Trap转发能力,详细记录每次会话建立、节点读写操作及异常断开行为。建议接入企业级日志分析平台进行流量基线比对,一旦监测到高频轮询或突发大流量,立即触发软隔离策略并推送处置工单,实现分钟级应急响应。
常见问题与工业网络安全应对指南
老旧设备不支持TLS加密怎么办?
可通过支持明文透传并具备硬件加解密能力的网关实现透明桥接,或在VLAN层面做逻辑隔离。对于无固件更新能力的终端,建议部署旁路镜像探针进行流量监控,逐步替换高风险节点。
网关性能瓶颈是否会放大安全风险?
会显著加剧风险。高负载下防火墙规则检查延迟会导致队列堆积,攻击者可利用延迟差进行洪水攻击。选型时必须预留30%算力冗余,关闭调试接口,并采用专用芯片卸载加密运算。
如何验证所选网关的实际防护能力?
要求厂商提供第三方渗透测试报告与等保测评案例。应在沙箱环境中模拟弱口令爆破与OPC畸形报文注入,实测自动拦截成功率、告警触发时效及故障自愈时间,确保各项指标符合设计预期。
工业网络安全落地实施建议
技术决策者应将安全架构纳入采购评标权重,优先选择开源生态兼容且具备本地化运维团队的品牌。分批次试点验证后,再全面推广至核心生产区域,确保持续满足等级保护与关基条例要求。

