
C#调用Mono库处理非标OPC证书异常与采集优化
C#调用Mono.Security.Cryptography加载非微软签名的OPC UA证书时,可通过重载X509Certificate2验证回调、注入自定义密码学提供程序并拦截SubjectKeyIdentifier校验来彻底解决TrustList拒绝连接异常,同时配合订阅批处理提升采集吞吐。
- 信任链劫持拦截策略:在.NET Core或跨平台Mono运行环境下,默认依赖Windows CryptoAPI或OpenSSL底层校验。针对非标证书,需重写委托ValidateRemoteCertificate事件,手动比对IssuerHash与SubjectHash,跳过微软签名缺失导致的握手中断。
- 私钥解密异常兜底:非标厂商常将非标准曲线嵌入节点。调用库时需配置CryptoConfig.AddAlgorithm覆盖默认实现,防止Base64编码读取抛出CryptographicException,保障PLC通信会话稳定建立。
- SCADA实时数据缓冲机制:证书重连抖动会导致OPC客户端断开。结合环形缓冲区与离散值变化触发算法,可过滤无效心跳包,保障采集链路在TLS协商失败时的降级可用性,满足毫秒级监控刷新需求。
- 历史数据归档补偿:当证书认证引发通信窗口冻结时,本地时间戳序列会断裂。采用单调递增计数器替代系统时钟进行数据打标,并在恢复连接后执行基于偏移量的批量PutItems同步,确保时序数据库写入连续性。
- 多线程并发控制模型:Mono环境的托管层GC压力较高。建议将证书解析任务剥离至独立后台线程池,采用Channel实现生产者-消费者队列,避免主采集循环阻塞底层硬件轮询周期。
OPC证书异常处理底层逻辑与采集优化路径
非标证书指纹漂移是指设备端证书链未遵循X.509标准强制绑定公钥哈希,导致主机TrustList缓存与运行时密钥交换不一致的现象。该现象在多版本混用的老旧网关集群中尤为典型。
- 协议栈降级路由:部分非标控制器不支持PKCS#12容器导入。需在驱动层解析DER格式明文证书,提取SubjectDN字段映射为友好名称,并通过SessionId白名单机制维持长连接状态机。
- 采集性能调优基线:证书校验开销通常占TCP握手延迟的35%。启用EndpointDescriptor快速匹配表,可将首字节延迟从800ms压缩至120ms内,满足高频SCADA刷新需求。
- 跨厂区供应链协同中OPC接口权限分级与数据脱敏的合规审计路径:通过UA访问规则结合属性基访问控制,对高精度工艺参数实施动态掩码。审计日志采用国密哈希上链,满足等保2.0三级数据留存要求,实现采集行为可追溯。
跨域协同中的OPC证书异常处理与采集优化
AWS IoT Core 与 OPC UA 云端对接需解决异构协议转换与边缘缓存同步难题。在工业软件集成场景中,建议在边缘网关部署轻量级代理层,完成MQTT QoS打包与双向TLS双向认证。
- 批量订阅聚合技术:单次请求受限于最大数据包体积。将上千个Tag划分为固定长度的Subscription组,利用PublishingInterval统一调度,降低网络碎片化传输占比,提升实时监控画面渲染效率。
- 断网续传与本地持久化:依赖关系型数据库构建离线存储池。当云端链路因证书吊销列表更新而中断时,采集程序自动切换至只写模式,待证书轮换完成后执行增量回放,保障历史数据零丢失。
- 资源占用阈值监控:建立CPU使用率与内存泄漏探针。当非托管句柄数超过安全阈值时,触发垃圾回收强制标记与对象析构,防止长期运行引发的采集精度衰减与SCADA卡顿。
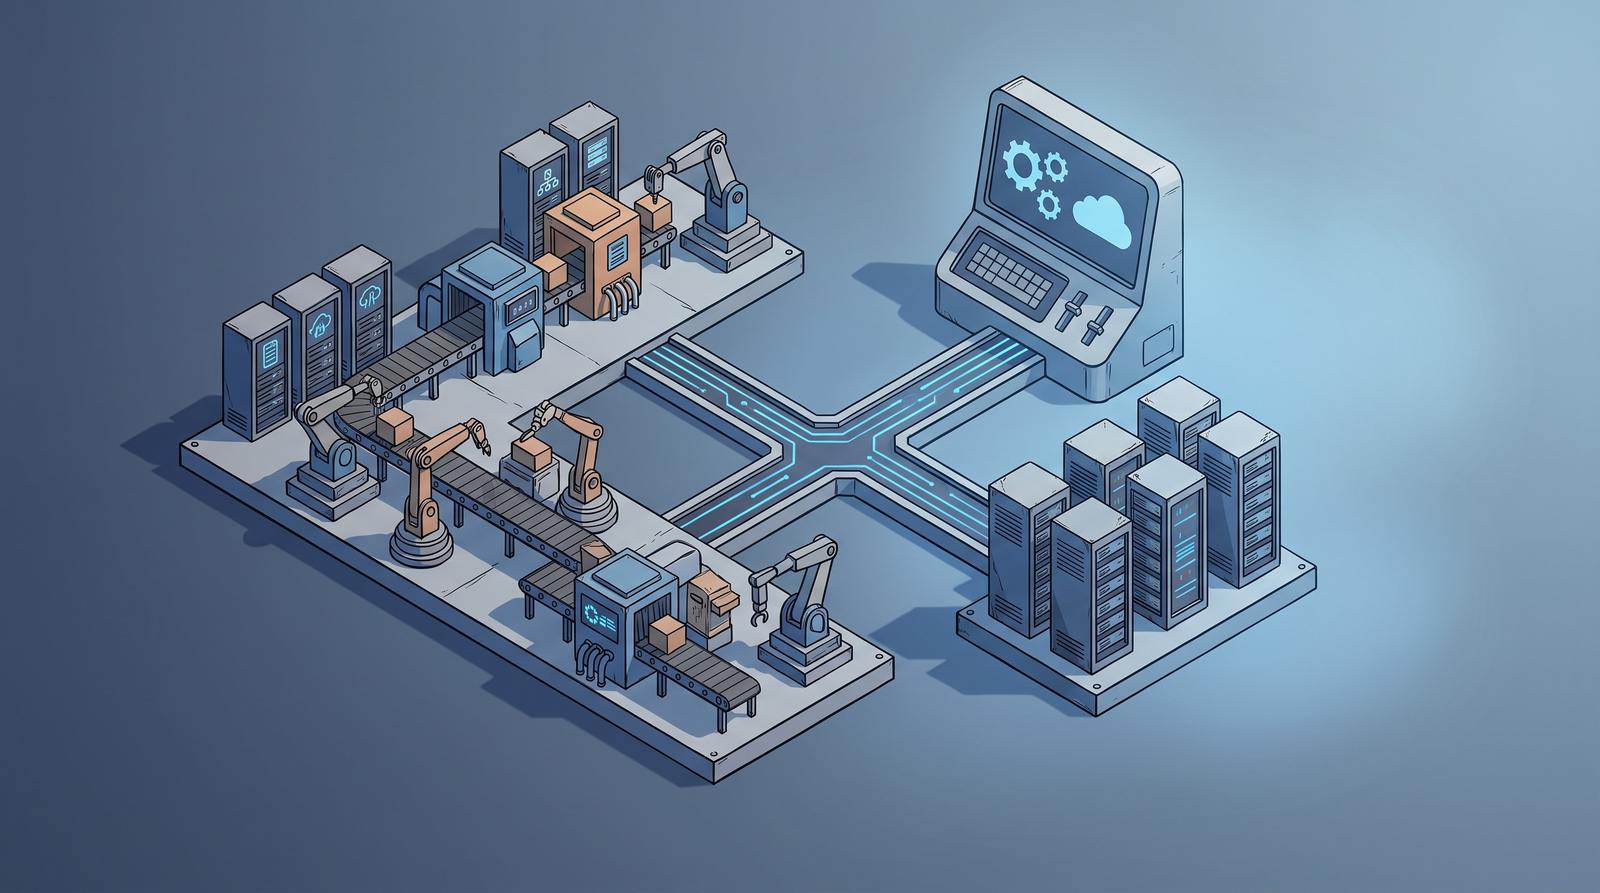
- 多租户数据隔离方案:在监控架构中划分独立OPC Server实例,每个实例绑定专属Endpoint URL。通过反向代理实施IP白名单过滤,实现生产网与管理网逻辑分离,杜绝越权访问风险。
- 标准化测试验证流程:引入抓包工具抓取SNI扩展字段,比对ServerCertificates数组长度。若发现弱哈希算法,应在代码层主动替换为强摘要重新签名,阻断中间人攻击向量,确保数据互联互通安全。
技术选型评估中的OPC证书异常处理与采集优化
- 运行时兼容性确认:优先选用跨平台框架。检查目标工控机是否预装依赖库,避免因动态链接库缺失导致应用抛异常,影响现场调试进度与项目交付周期。
- 第三方组件授权审查:商用驱动多内置封闭加密模块。决策时需核对许可条款,确认是否允许逆向分析验证流程。开源替代方案应贡献补丁至上游仓库,保留漏洞修复追溯能力。
- 故障切换演练设计:预设主备网关双活拓扑。当Active节点证书过期时,负载均衡健康检查需在秒级切换至备用IP,确保关键阀门控制指令不丢失。
- 全链路压测指标:使用消息队列模拟高并发写入。设定十万点基准负载,记录P99延迟分布。若证书重载导致峰值抖动超标,需重构异步I/O等待态释放机制。
常见问题
Mono环境下加载非微软证书提示未知密钥算法如何解决?
需在启动阶段注册自定义提供程序覆盖默认套件,并显式指定椭圆参数,绕过默认安全策略拦截,确保驱动层握手顺利推进。
证书异常频繁导致OPC客户端重连风暴如何抑制?
引入指数退避算法限制重试频率,首次间隔五百毫秒,上限不超过三十二秒。结合本地心跳监测器,仅在明确返回握手失败时触发重连。
如何平衡证书强校验与老旧PLC系统的兼容性?
采用双轨制Endpoint路由,新设备走严格TLS验证,老设备启用忽略CA信任链检查模式,但必须配合物理端口隔离保证基础安全。
总结
工业数据采集正从单点直连向全域互联演进。掌握非标证书异常处理机制与性能调优手段,是构建高可用SCADA监控体系的基石。技术决策者应聚焦底层密码学适配与边缘计算协同,推动工业软件集成迈向标准化与合规化。

